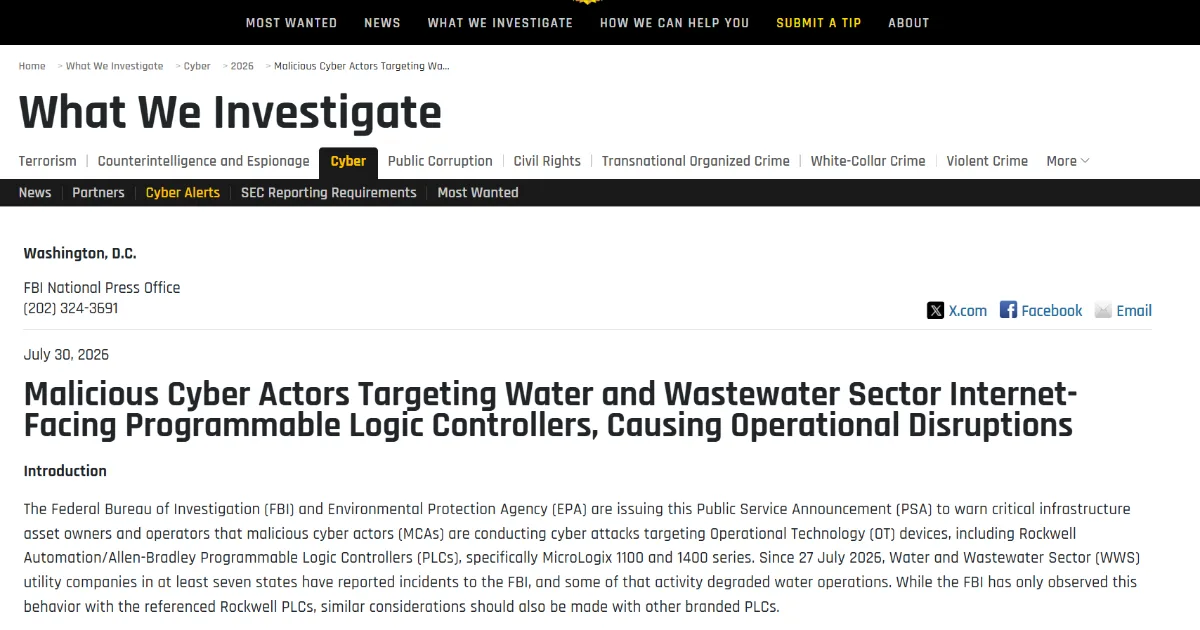
미국 FBI와 환경보호청이 수처리·폐수처리 분야의 중요 인프라 운영자들에게 경고를 보냈다.
악성 사이버 행위자들이 인터넷에 노출된 운영기술 장비를 공격하고 있다는 내용이다. 특히 Rockwell Automation/Allen-Bradley의 Programmable Logic Controller, 즉 PLC 가운데 MicroLogix 1100과 1400 시리즈가 언급됐다.
PLC는 산업 현장의 제어장비다. 펌프, 밸브, 모터, 센서, 수위 조절 장치, 압력 제어 장비 같은 물리적 설비를 감시하거나 제어하는 역할을 한다. 일반 IT 서버가 데이터를 처리한다면, PLC는 현실의 장비를 움직인다. 그래서 PLC가 침해되면 단순 정보 유출을 넘어 실제 운영 장애가 발생할 수 있다.
FBI에 따르면 2026년 7월 27일 이후 최소 7개 주의 수처리·폐수처리 유틸리티 기업들이 관련 사고를 신고했다. 일부 활동은 실제 물 운영을 저하시켰다. 공격자는 원격으로 인터넷 노출 장비에 접근한 뒤 IP 주소와 비밀번호를 변경했고, 그 결과 운영자는 감시와 제어 기능을 잃었다.
보고된 운영 영향에는 압력 손실과 침수가 포함됐다.
압력 손실은 단순 불편이 아니다. 상수도 시스템에서 압력이 떨어지면 처리되지 않은 지하수가 배관 안으로 유입될 가능성이 생긴다. 이는 수질과 공중보건 문제로 이어질 수 있다. 침수 역시 설비 장애와 현장 안전 문제를 만들 수 있다.
이번 경고의 본질은 명확하다.
물과 폐수 시스템은 디지털 공격이 물리적 장애로 이어질 수 있는 영역이다.
PLC는 왜 위험한 표적이 됐나
PLC는 원래 인터넷에 직접 노출되도록 설계된 장비가 아니다.
산업 제어 장비는 현장 내부망에서 폐쇄적으로 운용되는 것을 전제로 만들어진 경우가 많다. 그러나 비용 절감, 원격 유지보수, 무인 설비 관리, 외부 업체의 지원, 현장 접근 어려움 때문에 원격 접속이 붙기 시작했다. 여기에 셀룰러 모뎀, VPN, 원격 데스크톱, 웹 인터페이스, 포트 포워딩, 방화벽 예외 설정이 더해진다.
문제는 이 과정에서 제어장비가 인터넷에 직접 노출되는 경우다.
공격자는 인터넷 스캔을 통해 노출된 PLC를 찾을 수 있다. 기본 비밀번호나 약한 비밀번호가 남아 있으면 쉽게 접근할 수 있다. 인증되지 않은 엔드포인트가 있거나, 오래된 펌웨어와 EOL 장비가 쓰이면 위험은 더 커진다.
FBI와 EPA가 이번 경고에서 강조한 공격 방식도 고도로 복잡한 제로데이 공격만은 아니다.
공격자는 인터넷에 노출된 PLC에 접근해 장비 설정을 바꿨다. IP 주소를 변경하고 비밀번호를 설정하거나 바꿨다. 그 결과 운영자가 장비를 볼 수 없고, 경우에 따라 장비 기능도 사용할 수 없게 됐다.
즉 공격의 핵심은 운영자가 자기 장비에 대한 제어권을 잃게 만드는 것이다.
PLC는 작아 보이지만, 연결된 설비에 따라 영향은 커질 수 있다. 모니터링만 하는 PLC라면 가시성 손실에 그칠 수 있다. 하지만 펌프나 밸브를 직접 제어하는 PLC라면 수압, 유량, 수위, 배수 기능에 영향을 줄 수 있다.
OT 보안에서 장비 하나는 단순 장비가 아니다.
현실 시스템의 제어 지점이다.
미국 수처리 인프라가 노출된 이유
수처리·폐수처리 시설은 사이버보안에서 오래전부터 취약한 영역으로 지적돼 왔다.
대형 전력망이나 군사시설과 달리, 많은 수도·폐수 처리 시설은 지방정부나 소규모 공공기관, 지역 유틸리티가 운영한다. 예산과 인력이 부족한 경우가 많다. 장비는 오래 사용되고, 현장 운영자는 물리 설비 유지보수에는 익숙하지만 사이버보안 전담 역량은 충분하지 않을 수 있다.
또한 수처리 시설은 24시간 운영되어야 한다.
패치나 장비 교체를 위해 시스템을 멈추기 어렵다. 오래된 PLC와 HMI, 모뎀, 워크스테이션이 계속 쓰인다. 원격 유지보수는 편리하지만, 제대로 설계되지 않으면 공격 경로가 된다.
FBI는 여러 피해 조직에서 제3자가 제공한 네트워크 설정의 유사성이 관찰됐다고 밝혔다. 이는 특정 취약한 네트워크·하드웨어 구성이 여러 고객에게 반복 적용됐을 가능성을 시사한다.
이 대목은 중요하다.
보안 문제는 한 시설의 실수로 끝나지 않을 수 있다. 같은 장비, 같은 원격 접속 방식, 같은 설정 템플릿, 같은 유지보수 업체가 여러 시설에 적용됐다면 공격자는 한 번 성공한 방식을 여러 곳에 반복할 수 있다.
OT 보안에서 공급업체와 유지보수 파트너의 설정은 사실상 공급망 리스크다.
한 현장의 잘못된 설정은 산업 전체의 반복 취약점이 될 수 있다.
인터넷 노출 제거가 첫 번째 대응이다
FBI와 EPA의 첫 번째 권고는 단순하고 강력하다.
PLC를 공용 인터넷에서 분리하라는 것이다.
OT 시스템은 인터넷이나 외부 네트워크에 직접 노출되어서는 안 된다. 모든 접근은 보안 게이트웨이나 jump host를 통해 중개되고, 모니터링되고, 통제되어야 한다. 즉 inbound port exposure를 제거해야 한다.
이 권고는 새롭지 않다.
하지만 여전히 가장 중요하다.
많은 조직은 원격 접속을 위해 PLC나 모뎀을 인터넷에 열어둔다. 관리자는 편리하다고 생각한다. 외부 유지보수 업체도 빠르게 접근할 수 있다. 그러나 공격자에게도 똑같이 열린다.
안전한 원격 접속은 직접 노출이 아니다.
보안 게이트웨이.
강한 인증.
접근통제목록.
VPN 또는 ZTNA.
로그 기록.
세션 모니터링.
허가된 장비 간 통신만 허용하는 방화벽 규칙.
이런 계층이 필요하다.
특히 OT에서는 “접속할 수 있으면 관리할 수 있다”가 아니라 “접속할 수 있으면 사고가 날 수 있다”로 봐야 한다.
편의성은 보안의 적이 될 수 있다.
셀룰러 모뎀은 숨어 있는 문이다
FBI와 EPA는 셀룰러 모뎀 보안도 강조했다.
수처리 시설은 원격 현장 연결을 위해 셀룰러 모뎀을 많이 사용한다. 외딴 펌프장, 저수지, 배수 시설, 현장 제어반을 연결하는 데 유용하다. 유선망을 깔기 어렵거나 비용이 클 때 셀룰러 연결은 현실적 대안이다.
그러나 셀룰러 모뎀은 보안상 숨어 있는 문이 될 수 있다.
관리자는 주요 네트워크 방화벽만 생각하지만, 현장 장비에 연결된 셀룰러 모뎀이 별도의 외부 접근 경로를 만들 수 있다. 인증이 약하거나 로그가 비활성화되어 있거나 펌웨어가 오래되면 공격자는 이 경로를 이용할 수 있다.
FBI와 EPA는 셀룰러 모뎀에 강한 인증을 적용하고, 업데이트하고, 로그를 활성화하며, 의심 활동을 정기적으로 검토하라고 권고했다.
또한 private APN, 5G PNI-NPN, cellular SD-WAN, ZTNA, site-to-site VPN 같은 격리형 아키텍처도 검토하라고 했다.
핵심은 명확하다.
원격 연결은 필요할 수 있다.
그러나 원격 연결이 곧 인터넷 직접 노출이어서는 안 된다.
OT 보안에서 가장 위험한 것은 “관리자가 존재를 잊은 연결”이다.
비밀번호는 여전히 중요하다
고도화된 사이버 공격을 말하는 시대에도 비밀번호는 여전히 핵심이다.
FBI와 EPA는 PLC 장비에 복잡하고 고유한 비밀번호를 설정하라고 권고했다. 쉽게 추측할 수 없는 문자, 숫자, 기호 조합을 사용해야 한다고 밝혔다.
이 권고가 기본처럼 보일 수 있다.
하지만 현장에서는 기본 비밀번호, 공유 비밀번호, 오래 바꾸지 않은 비밀번호, 여러 시설에서 재사용되는 비밀번호가 여전히 존재한다. 특히 OT 장비는 유지보수 편의를 위해 단순한 자격 증명이 유지되는 경우가 있다.
문제는 공격자가 이를 안다는 점이다.
인터넷에 노출된 PLC가 있고, 약한 비밀번호가 있으면 공격은 어렵지 않다. 공격자는 장비에 로그인해 설정을 바꾸고, 비밀번호를 변경해 운영자를 잠글 수 있다. IP 주소를 바꾸면 장비와의 연결도 끊긴다.
비밀번호는 오래된 보안 수단이지만, OT에서는 여전히 현실적 방어선이다.
다만 비밀번호만으로 충분하지는 않다.
네트워크 접근 통제, 장비별 고유 계정, 로그, 물리적 key switch, 백업 검증, 수동 운영 능력이 함께 필요하다.
Run 모드와 물리적 통제의 의미
FBI와 EPA는 물리적·소프트웨어 key switch를 run position에 두라고 권고했다.
이는 unauthorized change를 막기 위한 조치다. PLC는 프로그램 모드나 원격 모드에 있을 때 로직, 설정, 펌웨어 변경이 가능하다. 업데이트나 온라인 다운로드가 필요할 때만 해당 모드로 전환하고, 작업이 끝나면 즉시 run position으로 돌려야 한다.
이 권고는 OT 보안의 본질을 보여준다.
IT 보안은 계정과 네트워크 통제가 중심이다. OT 보안은 여기에 물리적 상태와 장비 운전 모드가 더해진다. PLC가 어떤 모드에 있는지, 현장 스위치가 어디에 있는지, 다운로드된 프로젝트 파일이 올바른지, 로직이 변조되지 않았는지가 중요하다.
특히 FBI와 EPA는 run mode로 전환하기 전에 project file을 검토하고 검증하라고 했다. 모드를 바꾸면 현재 장비에 다운로드된 프로젝트 파일이 고정될 수 있기 때문이다.
즉 침해 이후 단순히 장비를 다시 켜는 것이 답이 아니다.
현재 로직이 정상인지 확인해야 한다.
백업이 악성 로직을 포함하지 않는지 검증해야 한다.
HMI, 모뎀, 워크스테이션 등 연결 장비도 확인해야 한다.
측면 이동 흔적이 있으면 재이미징해야 한다.
OT 사고 대응은 복구보다 검증이 먼저다.
수동 운영 능력이 생명줄이다
FBI와 EPA는 OT 시스템을 수동으로 운영할 수 있는 능력을 유지하라고 권고했다.
이 권고는 매우 중요하다.
디지털 제어 시스템이 멈추거나 잠기면, 현장은 물리적으로 돌아가야 한다. 밸브를 직접 조작하고, 펌프를 수동으로 가동하거나 정지하고, 현장 계측을 확인하고, 우회 운전을 수행할 수 있어야 한다. 수동 운영 능력이 없다면 사이버 사고는 곧 운영 마비로 이어진다.
비즈니스 연속성 계획과 재해 복구 계획, fail-safe mechanism, islanding capability, 소프트웨어 백업, standby system은 정기적으로 테스트되어야 한다.
문서만 있어서는 안 된다.
실제로 사람이 할 수 있어야 한다.
교대조가 절차를 알아야 한다.
장비가 작동해야 한다.
백업이 최신이어야 한다.
수동 전환 시간이 측정되어야 한다.
이번 공격에서 피해 정도는 PLC가 모니터링 장비였는지 제어 장비였는지, 어떤 설비를 지원했는지, manual operation으로 전환할 수 있었는지에 따라 달랐다.
결국 OT 보안의 마지막 방어선은 사람과 현장 운영 능력이다.
완전 자동화는 편리하지만, 수동 복구 능력 없는 자동화는 위험하다.
EOL 장비는 공격자의 표적이다
FBI와 EPA는 EOL 장비 교체 계획도 권고했다.
EOL, 즉 end-of-life 장비는 제조사가 더 이상 판매하지 않고 적극 지원하지 않는 장비다. 소프트웨어 업데이트와 보안 패치도 제공되지 않는다. 이런 장비는 공격자가 선호하는 표적이다.
수처리·폐수처리 시설에서는 오래된 장비가 흔하다.
산업 장비는 10년, 20년 이상 쓰이는 경우가 많다. 예산 제약 때문에 교체가 늦어지고, “아직 돌아가니까” 계속 사용한다. 그러나 사이버보안 관점에서 돌아간다는 것은 안전하다는 뜻이 아니다.
FBI와 EPA는 12개월 rolling EOL forecast를 유지하고, 분기별로 소유자와 조달 부서가 검토하라고 권고했다. 제품, 소유자, 위치, 은퇴 날짜별로 EOL 시스템을 추적하고, 교체하거나 격리해야 한다. 지연될 경우 보완 통제를 적용하고 확정된 폐기 일정을 가져야 한다.
이 권고는 현실적이다.
모든 장비를 즉시 바꿀 수는 없다.
하지만 무엇이 오래됐는지 모르면 관리할 수 없다.
교체가 늦어지면 격리와 보완 통제가 필요하다.
언젠가 바꾸겠다는 말이 아니라 날짜가 있어야 한다.
OT 보안은 자산관리에서 시작한다.
어떤 PLC가 어디에 있고, 어떤 펌웨어를 쓰며, 누가 책임지고, 언제 교체해야 하는지 모르는 조직은 방어할 수 없다.
물 시스템 공격은 공중보건 리스크다
수처리·폐수처리 시설 공격은 단순 IT 사고가 아니다.
상수도와 하수 처리는 도시 생활의 기본이다. 물을 마시고, 씻고, 병원과 학교와 공장이 운영되는 데 필요하다. 폐수 처리가 멈추면 환경오염과 위생 문제가 발생한다.
이번 FBI 경고에서 언급된 압력 손실은 특히 민감하다.
상수도 배관은 일정한 압력을 유지해야 외부 오염물이 들어오지 않는다. 압력이 떨어지면 지하수나 오염물이 배관에 유입될 가능성이 생긴다. 이는 수질 안전과 직결된다.
침수도 마찬가지다.
펌프나 밸브 제어가 실패하면 시설 내부나 주변 지역에서 침수가 발생할 수 있다. 이는 설비 손상, 전기 위험, 복구 비용, 운영 중단으로 이어진다.
사이버 공격이 물리적 사고가 되는 순간, 피해자는 시스템 관리자가 아니라 시민이 된다.
따라서 물 분야 OT 보안은 기업 보안이 아니라 공공안전 문제다.
AI 시대에도 기본 보안이 무너지면 소용없다
최근 사이버보안 논의는 AI 공격, 자동 취약점 탐색, 랜섬웨어 조직의 고도화, 제로데이에 집중된다.
그러나 이번 FBI·EPA 경고는 더 기본적인 현실을 보여준다.
인터넷에 노출된 PLC.
약한 비밀번호.
열린 원격 접속.
모뎀 로그 부재.
ACL 미설정.
EOL 장비.
수동 운영 능력 부족.
이런 기본 문제가 실제 운영 장애를 만든다.
보안 산업은 새로운 위협을 이야기해야 한다. 그러나 중요 인프라에서는 오래된 취약성이 더 자주 치명적이다. 공격자는 항상 가장 쉬운 길을 찾는다. 인터넷에 직접 노출된 제어장비는 쉬운 길이다.
AI 시대의 OT 보안도 기본에서 시작해야 한다.
자산 식별.
인터넷 노출 제거.
강한 인증.
접근제어.
로그 모니터링.
백업 검증.
수동 운전 훈련.
EOL 관리.
이 기본이 없으면 어떤 고급 탐지 솔루션도 한계가 있다.
한국 상하수도·산업시설에도 주는 경고
이 경고는 미국만의 문제가 아니다.
한국의 상하수도, 정수장, 배수지, 펌프장, 하수처리장, 산업단지 폐수처리시설, 발전소, 제조공장도 PLC와 HMI, SCADA, 원격 모뎀, 현장 제어반을 사용한다. 시설이 분산돼 있고, 외부 유지보수 업체가 접근해야 하며, 무인 현장도 많다.
따라서 같은 위험이 존재한다.
한국 기관과 기업도 최소한 다음을 점검해야 한다.
PLC가 인터넷에 직접 노출되어 있지 않은가.
셀룰러 모뎀과 원격 유지보수 장비가 별도 외부 경로를 만들지 않는가.
기본 비밀번호나 공유 비밀번호가 남아 있지 않은가.
ACL과 방화벽으로 허가된 제어장비 간 통신만 허용하고 있는가.
PLC 프로젝트 파일과 ladder logic 변경 내역을 검증하고 있는가.
백업 파일이 정상 로직인지 확인하고 있는가.
현장 운영자가 수동 운전 절차를 실제로 수행할 수 있는가.
EOL 장비 목록과 교체 계획이 있는가.
외부 유지보수 업체의 네트워크 설정이 표준화되어 취약점을 반복하지 않는가.
특히 지자체와 공공시설은 예산과 인력 부족으로 사이버보안이 뒤로 밀리기 쉽다. 그러나 물 시스템은 장애가 시민 생활과 직결된다. 지방 상하수도 시설의 OT 보안은 국가 중요 인프라 보안의 가장 현실적인 약점이 될 수 있다.
보안은 대형 기관만의 문제가 아니다.
작은 펌프장 하나도 공격의 시작점이 될 수 있다.
결론: 물을 지키려면 PLC부터 인터넷에서 내려야 한다
FBI와 EPA의 경고는 단순한 기술 권고가 아니다.
수처리·폐수처리 시스템이 실제 사이버 공격으로 운영 장애를 겪고 있다는 경고다. 최소 7개 주의 유틸리티 기업이 사고를 신고했고, 일부는 물 운영이 저하됐다. 공격자는 인터넷에 노출된 PLC에 원격 접근해 IP 주소와 비밀번호를 바꿨고, 운영자는 감시와 제어 기능을 잃었다. 보고된 영향에는 압력 손실과 침수가 포함됐다.
이 사건의 교훈은 명확하다.
PLC는 인터넷에 직접 노출되어서는 안 된다.
원격 접속은 보안 게이트웨이를 통해 중개되어야 한다.
비밀번호는 강하고 고유해야 한다.
ACL과 방화벽으로 허가된 통신만 허용해야 한다.
셀룰러 모뎀은 별도 공격 경로로 관리해야 한다.
프로젝트 파일과 ladder logic은 검증되어야 한다.
수동 운영 능력은 실제로 훈련되어야 한다.
EOL 장비는 교체하거나 격리해야 한다.
OT 보안은 더 이상 공장 안의 기술 문제가 아니다.
물, 전기, 교통, 의료, 제조 같은 현실 인프라를 지키는 일이다. IT 보안 사고는 데이터 유출로 끝날 수 있지만, OT 보안 사고는 압력 손실, 침수, 정수 처리 장애, 시민 안전 문제로 이어질 수 있다.
이번 FBI·EPA 경고는 AI 시대에도 보안의 기본이 얼마나 중요한지를 보여준다.
가장 먼저 해야 할 일은 복잡하지 않다.
제어장비를 인터넷에서 내려야 한다.
물 시스템을 지키는 첫 번째 방어선은 최신 AI 보안 솔루션이 아니라, 인터넷에 노출된 PLC를 없애는 일이다.