미국 상원에서 디지털 감시의 투명성을 높이기 위한 법안이 다시 발의됐다.
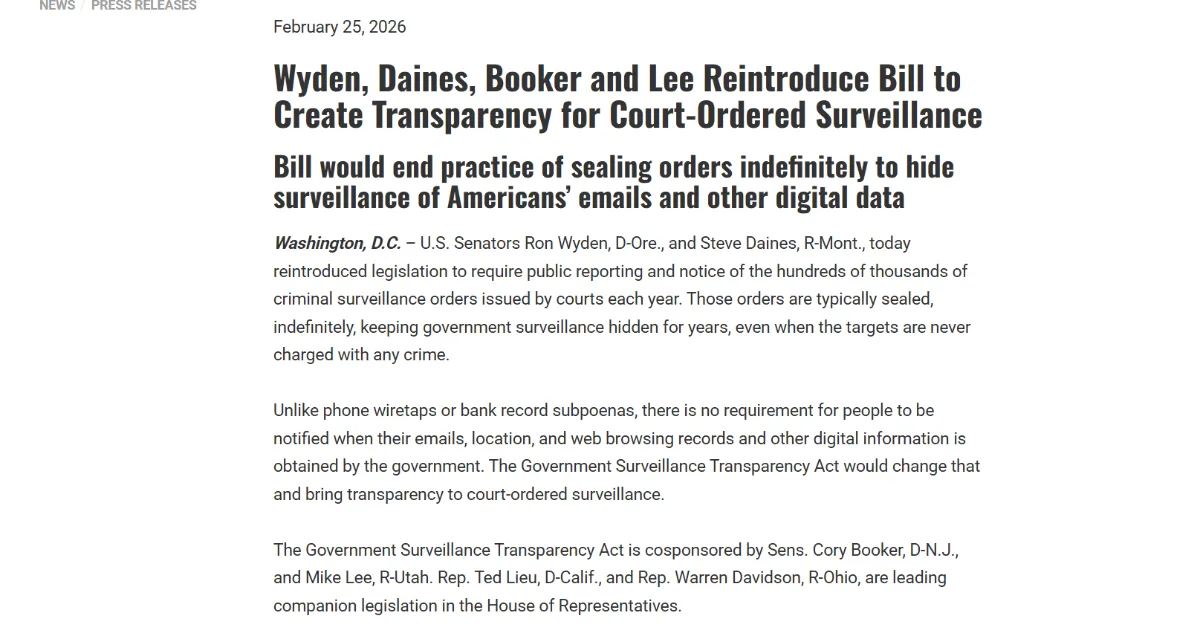
Ron Wyden 민주당 상원의원과 Steve Daines 공화당 상원의원은 2026년 2월 25일, Government Surveillance Transparency Act를 재발의했다. 이 법안에는 Cory Booker 민주당 상원의원과 Mike Lee 공화당 상원의원도 공동 발의자로 참여했다. 하원에서는 Ted Lieu 민주당 하원의원과 Warren Davidson 공화당 하원의원이 동반 법안을 이끌고 있다.
법안의 목표는 분명하다.
법원이 매년 발부하는 수십만 건의 criminal surveillance order, 즉 형사 수사상 감시 명령에 대해 공적 보고와 당사자 통지를 요구하겠다는 것이다. 현재 이런 명령은 대개 봉인된다. 그리고 그 봉인은 몇 년 동안, 때로는 사실상 무기한 유지될 수 있다. 수사 대상자가 끝내 기소되지 않더라도, 정부가 자신의 이메일, 위치정보, 웹 browsing 기록, 기타 디지털 정보를 확보했다는 사실을 알지 못할 수 있다.
이 법안은 이 관행에 제동을 걸려는 시도다.
전화 도청이나 은행기록 subpoena와 달리, 디지털 데이터 감시에는 당사자에게 통지해야 하는 명확한 절차가 부족하다는 문제의식에서 출발한다. 현대인의 삶이 이메일, 스마트폰 위치정보, 웹기록, 클라우드 데이터, 메시지, 앱 사용기록에 담기는 시대에, 디지털 감시는 더 이상 예외적 수사 수단이 아니다.
그런데 감시 사실이 무기한 비공개로 남는다면, 시민은 자신이 감시받았는지조차 알 수 없다.
정부 권한은 행사됐지만, 사후 통제는 작동하지 않는 셈이다.
디지털 감시는 왜 더 위험한가
과거의 감시는 비교적 물리적이었다.
집을 수색하거나, 전화선을 도청하거나, 은행기록을 요구했다. 물론 이 역시 강력한 국가 권한이다. 하지만 디지털 시대의 감시는 훨씬 넓고 깊다.
이메일은 개인의 대화와 업무 기록을 담고 있다.
위치정보는 한 사람이 어디에 갔고 누구를 만났는지 추정하게 한다.
웹 browsing 기록은 관심사, 질병, 정치 성향, 종교, 소비 패턴, 고민까지 드러낼 수 있다.
클라우드 파일과 메시지 기록은 개인의 기억과 관계망을 보관한다.
디지털 데이터는 한 사람의 삶을 시간 순서대로 복원할 수 있는 자료다.
따라서 정부가 이런 데이터에 접근하는 것은 단순히 특정 문서 하나를 보는 일이 아니다. 개인의 생활 세계 전체를 들여다보는 일에 가깝다.
문제는 통지다.
정부가 데이터를 확보했더라도 수사 중에는 공개가 어려울 수 있다. 피의자에게 알려지면 증거 인멸이나 도주, 공범 대응이 일어날 수 있다. 이 때문에 일정 기간 봉인이 필요한 경우는 있다.
그러나 수사가 끝났거나, 공개해도 위험이 사라졌거나, 대상자가 기소되지 않았다면 이야기가 달라진다.
그때도 계속 비공개로 남아야 하는가.
Government Surveillance Transparency Act는 이 질문에 “아니오”라고 답하는 법안이다.
법안이 바꾸려는 것
이 법안은 법원 명령에 따른 디지털 감시를 즉시 전면 공개하자는 것이 아니다.
핵심은 eventual notice와 eventual unsealing이다. 즉 수사를 방해하지 않고 사람을 위험에 빠뜨리지 않는 시점이 오면, 감시 사실을 당사자에게 알리고 관련 신청서와 명령을 공개·기록화하자는 것이다.
법안은 여러 장치를 담고 있다.
먼저 법 집행기관은 전자 데이터에 대한 subpoena와 court ordered surveillance가 이뤄진 경우 대상자에게 통지해야 한다. 이는 기존 전화 도청이나 은행기록 subpoena에 적용되는 규칙과 유사한 구조다.
둘째, 서비스 제공자와 기타 이해관계자가 sealing order, 즉 봉인 명령에 이의를 제기할 수 있게 한다. 정부가 패소하면 challenger의 비용과 법률 비용을 부담하게 하는 조항도 포함됐다. 이는 정부가 관성적으로 봉인 명령을 남용하지 못하도록 견제하는 장치다.
셋째, 감시 신청서와 명령은 결국 unseal되고 docket에 올라야 한다. 수사 방해나 개인 안전 위험이 사라진 뒤에는 공중과 언론이 확인할 수 있어야 한다는 취지다.
넷째, 법원은 자신이 승인한 모든 감시 명령에 대한 기본 데이터를 온라인에 공개해야 한다. 다만 개인을 식별하거나 수사를 방해할 수 있는 정보는 공개하지 않는다.
다섯째, 법 집행기관은 법원 명령에 따라 엉뚱한 사람, 집, 기기 등을 수색했거나, 제공자가 법원이 허용하지 않은 데이터를 넘긴 경우 이를 법원에 통지해야 한다.
여섯째, Administrative Office of the Courts는 기존 연례 wiretap report를 확장해 저장 통신 감시, metadata interception, gag order 관련 데이터까지 포함해야 한다.
마지막으로 주 법원과 Tribal court가 법안 요건을 이행할 수 있도록 grant를 제공하는 내용도 담았다.
이 법안의 구조는 하나의 원칙으로 요약된다.
수사 중 필요한 비밀은 인정하되, 비밀이 영구화되어서는 안 된다는 것이다.
초당적 법안이라는 점
이 법안은 민주당과 공화당 의원이 함께 발의했다.
Wyden은 오래전부터 미국인의 프라이버시 권리를 옹호하고 불필요한 정부 감시에 반대해온 인물로 소개된다. 그는 과거에도 cell-site simulator, 즉 Stingray 같은 장비를 이용한 warrantless government surveillance를 막기 위한 법안을 발의했고, 외국 및 국내 감시법 개혁, 자동차 데이터에 대한 warrantless search 중단 법안 등에도 관여했다.
흥미로운 점은 이번 법안에 Daines, Lee, Davidson 같은 공화당 인사들도 함께한다는 것이다. 이들은 헌법상 unreasonable searches and seizures로부터 보호받을 권리, 즉 부당한 수색과 압수로부터의 자유를 강조한다.
디지털 감시 문제는 전통적 진영 구분만으로 설명하기 어렵다.
진보 진영은 시민권과 프라이버시 보호를 말한다.
보수·자유주의 성향 의원들은 정부 권한 제한과 헌법적 자유를 말한다.
기술 정책 관점에서는 플랫폼과 데이터 제공자의 투명성을 말한다.
언론 자유 관점에서는 감시 명령의 사후 공개와 공적 감시를 말한다.
서로 출발점은 다르지만, 결론은 비슷하다.
정부가 시민의 디지털 삶을 몰래 들여다보고도 끝내 알리지 않는 구조는 민주적 통제와 맞지 않는다는 것이다.
왜 지금 이 법안인가
이 법안이 중요한 이유는 디지털 수사가 일상화됐기 때문이다.
오늘날 수사기관은 통신사, 이메일 제공자, 클라우드 서비스, 소셜미디어 플랫폼, 검색 서비스, 앱 운영자, 데이터 브로커를 통해 막대한 양의 정보를 얻을 수 있다. 과거에는 개인의 일기장이나 전화통화, 은행 거래를 따로 들여다봐야 했다면, 지금은 하나의 계정이나 기기, 플랫폼 기록만으로도 개인의 삶을 광범위하게 추적할 수 있다.
그런데 법과 절차는 여전히 과거의 감시 수단을 중심으로 설계된 부분이 많다.
전화 도청에는 일정한 통지와 보고 체계가 있다. 은행기록 subpoena에도 비교적 익숙한 절차가 있다. 그러나 이메일, 위치정보, 웹기록, 저장 통신, metadata, gag order에 대해서는 투명성 체계가 충분하지 않다는 것이 법안 발의자들의 문제의식이다.
특히 sealing order의 장기화가 문제다.
봉인은 수사를 위해 필요할 수 있다. 그러나 봉인이 무기한 유지되면 정부가 감시권을 어떻게 사용했는지 시민과 언론, 법원이 제대로 알기 어렵다. 잘못된 사람의 데이터가 수집됐는지, 과도한 범위의 데이터가 제공됐는지, 법원이 어떤 기준으로 명령을 승인했는지 확인하기 어렵다.
감시는 비밀리에 시작될 수 있다.
하지만 영원히 비밀이어서는 안 된다.
감시 명령 공개가 수사를 방해한다는 반론
물론 반론도 있다.
수사기관은 감시 명령 공개가 수사를 방해할 수 있다고 우려할 수 있다. 범죄 조직이 수사 기법을 알게 되고, 증거를 숨기며, 피해자나 증인을 위협할 수 있다는 논리다.
이 우려는 현실적이다.
그래서 이 법안은 즉시 공개를 요구하지 않는다. 감시 신청서와 명령은 공개 시점에 수사를 방해하지 않거나 개인을 위험에 빠뜨리지 않을 때 unseal되고 docket에 오르도록 설계됐다. 법원 공개 데이터 역시 개인 정보를 드러내지 않는 기본 정보로 제한된다.
즉 법안은 투명성과 수사 보호 사이의 균형을 취하려 한다.
핵심은 “비밀 수사가 가능한가”가 아니다.
핵심은 “비밀이 끝나는 시점이 있는가”다.
민주사회에서 강제 수사 권한은 비밀리에 행사될 수 있다. 그러나 그 권한이 언제, 얼마나, 어떤 범위에서 쓰였는지 사후적으로라도 확인할 수 있어야 한다. 그래야 남용을 발견하고 제도를 개선할 수 있다.
수사의 필요성은 비밀을 정당화할 수 있다.
그러나 무기한 비밀을 정당화하지는 못한다.
플랫폼 제공자의 역할
이 법안은 서비스 제공자에게도 의미가 있다.
이메일, 클라우드, 메신저, 소셜미디어, 검색, 위치정보 서비스를 운영하는 기업은 법원 명령이나 subpoena를 받으면 사용자 데이터를 제공해야 할 수 있다. 동시에 이들은 사용자 프라이버시를 보호해야 하는 위치에 있다.
문제는 gag order다.
정부가 데이터 제공 요청과 함께 비밀 유지 명령을 붙이면, 기업은 사용자에게 이를 알리지 못한다. 이런 명령이 장기화되면 사용자는 자신이 감시 대상이 됐는지 알 수 없다. 기업도 공적 논쟁에 정보를 제공하기 어렵다.
Government Surveillance Transparency Act는 제공자와 이해관계자가 봉인 명령에 도전할 수 있도록 한다. 이는 플랫폼이 단순히 정부 요청을 수행하는 수동적 전달자가 아니라, 사용자 프라이버시와 절차적 투명성을 위해 법적 이의를 제기할 수 있는 주체가 되도록 하는 장치다.
또 정부가 패소하면 challenger의 비용과 법률비용을 부담하게 하는 조항은 실제 도전을 가능하게 만든다. 비용 부담이 크면 기업이나 이해관계자가 권리를 행사하기 어렵기 때문이다.
디지털 시대의 감시 투명성은 정부와 법원만의 문제가 아니다.
데이터를 보관하는 플랫폼도 감시 구조의 한 축이다.
잘못된 수색과 과잉 제공의 통지
법안에서 눈에 띄는 항목 중 하나는 잘못된 수색 또는 과잉 제공에 대한 법원 통지 의무다.
법 집행기관이 법원 명령에 따라 잘못된 사람, 집, 기기를 수색했거나, 서비스 제공자가 법원이 허용하지 않은 데이터를 공개한 경우 법원에 알려야 한다.
이 조항은 매우 현실적이다.
디지털 수사에서는 식별 오류가 생길 수 있다. IP 주소, 계정명, 기기 식별자, 위치정보, 통신 기록이 잘못 연결될 수 있다. 또 제공자가 법원 명령보다 넓은 범위의 데이터를 실수로 넘길 수도 있다.
이런 오류는 당사자에게 심각한 피해를 줄 수 있다.
엉뚱한 사람이 수사 대상이 될 수 있다.
무관한 개인정보가 정부 손에 들어갈 수 있다.
과도한 데이터가 분석 대상이 될 수 있다.
법안은 이런 실수를 묻어두지 말고 법원에 알리도록 한다. 이는 감시 명령 집행 과정의 accountability를 높이려는 조치다.
수사기관의 권한은 정확해야 한다.
디지털 수사는 대량 데이터를 다루기 때문에 실수의 규모도 커질 수 있다.
연례 wiretap report 확장의 의미
법안은 Administrative Office of the Courts가 연례 wiretap report를 확장하도록 요구한다.
기존 도청 보고에 더해 저장 통신 감시, metadata interception, gag order 관련 데이터까지 포함하자는 것이다.
이 조항은 통계적 투명성을 강화한다.
개별 감시 명령이 나중에 공개되는 것도 중요하지만, 전체적으로 얼마나 많은 명령이 발부되고, 어떤 유형의 데이터가 수집되고, gag order가 얼마나 자주 사용되는지 공적 통계가 있어야 한다. 그래야 의회와 언론, 시민사회가 제도의 규모와 변화를 감시할 수 있다.
현대 감시는 더 이상 전화 도청만으로 설명되지 않는다.
저장된 이메일.
클라우드 파일.
메시지 기록.
위치 데이터.
metadata.
브라우징 기록.
앱 데이터.
플랫폼 계정 정보.
이런 데이터 접근이 늘어난다면, 보고 체계도 그에 맞춰 확장되어야 한다.
측정되지 않는 권한은 통제되기 어렵다.
한국에 주는 시사점
이 법안은 미국 법안이지만 한국에도 시사점이 크다.
한국에서도 수사기관의 통신자료 요청, 압수수색 영장 집행, 위치정보 수사, 플랫폼 데이터 제공, 클라우드 자료 확보는 중요한 쟁점이다. 특히 디지털 데이터는 개인의 생활과 관계, 정치적 표현, 소비, 이동, 건강, 금융 활동을 광범위하게 보여줄 수 있다.
문제는 사후 통지와 투명성이다.
수사상 비밀이 필요한 경우는 있다. 그러나 수사가 끝난 뒤에도 당사자가 자신의 데이터가 수집됐는지 모른다면, 권리구제는 어렵다. 잘못된 대상이 됐거나 과도한 데이터가 제공됐더라도 문제를 제기할 기회를 갖기 어렵다.
한국에서도 다음 질문이 필요하다.
수사기관이 플랫폼에서 개인 데이터를 확보했을 때 당사자는 언제 알 수 있는가.
수사 종료 후 통지는 어느 범위에서 이뤄지는가.
제공자는 과도한 요청에 이의를 제기할 수 있는가.
법원은 디지털 감시 명령 통계를 공개하는가.
잘못된 대상이나 과잉 제공이 발생했을 때 보고 체계가 있는가.
metadata와 위치정보, 웹기록은 어떤 기준으로 관리되는가.
디지털 감시의 투명성은 특정 국가만의 문제가 아니다.
AI와 데이터, 플랫폼이 결합할수록 국가의 데이터 접근 권한은 더 강해질 수 있다. 따라서 사후 통지와 공개 보고, 법원 통계, 제공자 이의제기, 오류 보고 체계는 민주적 통제의 핵심이 된다.
AI 시대에는 더 중요해지는 문제
이 법안의 의미는 AI 시대에 더 커진다.
정부가 확보한 디지털 데이터는 이제 단순 보관자료가 아니다. AI 분석 도구와 결합하면 방대한 이메일, 위치정보, 웹기록, 메타데이터에서 패턴과 관계망을 자동 추론할 수 있다. 과거에는 사람이 일일이 분석해야 했던 데이터가 이제는 기계적으로 결합되고 요약되고 분류될 수 있다.
감시의 규모와 속도가 달라지는 것이다.
한 사람의 웹기록과 위치정보만 보는 것이 아니라, 여러 사람의 관계망, 이동 패턴, 관심사, 행동 예측까지 가능해질 수 있다. 이 경우 사후 통지와 공개 보고는 더욱 중요해진다.
정부의 데이터 접근은 AI 분석 능력과 결합될 때 더 강력한 감시 권한이 된다.
따라서 디지털 감시 투명성은 단순 프라이버시 문제가 아니다.
AI 시대의 권력 통제 문제다.
결론: 비밀 수사는 가능해도, 영구 비밀은 안 된다
Government Surveillance Transparency Act는 디지털 시대의 수사 투명성을 요구하는 법안이다.
Wyden, Daines, Booker, Lee 상원의원과 Lieu, Davidson 하원의원이 함께 추진하는 이 법안은 정부가 법원 명령을 통해 이메일, 위치정보, 웹 browsing 기록 등 디지털 데이터를 확보한 뒤 이를 무기한 봉인하는 관행을 바꾸려 한다.
법안은 수사 중 필요한 비밀을 부정하지 않는다. 대신 수사가 끝나고 위험이 사라진 뒤에는 당사자에게 통지하고, 감시 신청서와 명령을 공개·기록화하며, 법원이 기본 데이터를 온라인에 공개하도록 한다. 제공자와 이해관계자가 봉인 명령에 도전할 수 있게 하고, 잘못된 수색이나 과잉 제공이 발생하면 법원에 알리도록 한다. 연례 도청 보고도 저장 통신 감시와 metadata interception, gag order까지 확장하도록 한다.
이 법안의 본질은 단순하다.
정부가 시민의 디지털 삶을 들여다볼 수 있다면, 시민은 적어도 나중에는 그 사실을 알 권리가 있어야 한다.
디지털 시대의 수색은 집 문을 여는 것이 아니라 이메일함, 위치기록, 웹기록, 클라우드 데이터를 여는 일이다. 그 문이 열렸는데도 시민이 끝내 알 수 없다면, 헌법상 수색·압수 통제는 현실에서 작동하기 어렵다.
수사에는 비밀이 필요할 수 있다.
그러나 민주주의에는 사후 공개가 필요하다.
Government Surveillance Transparency Act는 바로 그 균형을 법으로 만들려는 시도다.