Google이 AI 시대의 Chrome 보안 전략을 공개했다.
핵심은 명확하다. 대규모 언어모델은 공격자에게만 힘을 주는 것이 아니다. 방어자도 AI를 이용해 취약점을 더 빨리 찾고, 더 빨리 분류하고, 더 빨리 고치고, 더 빨리 배포해야 한다. Chrome 보안팀은 이를 위해 AI를 취약점 발견, triage, 패치 후보 생성, 테스트 작성, 릴리스 자동화, 동적 패치, 의존성 관리까지 보안 수명주기 전반에 적용하고 있다고 밝혔다.
이는 단순한 보안 도구 업데이트가 아니다.
브라우저 보안 운영 모델의 변화다.
웹브라우저는 현대 디지털 생활의 관문이다. 이메일, 금융, 쇼핑, 업무, 영상, 클라우드 서비스, SaaS, 내부 업무 시스템이 모두 브라우저 위에서 돌아간다. 브라우저 취약점은 단순한 프로그램 오류가 아니라 사용자의 개인정보, 기업 데이터, 시스템 권한으로 이어질 수 있다.
문제는 속도다.
AI는 취약점 발견 속도를 높인다. 공격자도 더 빨리 찾을 수 있다. 그렇다면 방어자는 더 빨라져야 한다. 취약점을 찾는 것만으로는 부족하다. 분류하고, 재현하고, 고치고, 테스트하고, 배포하고, 사용자의 브라우저에 실제로 적용되기까지의 시간을 줄여야 한다.
Google이 말하는 Chrome 보안의 방향은 여기에 있다.
AI로 더 많은 버그를 찾는다.
AI로 더 빨리 분류한다.
AI로 패치 후보를 만든다.
AI로 테스트를 작성한다.
릴리스 주기를 줄인다.
사용자 재시작 없이 패치를 적용하는 방법을 연구한다.
나아가 Rust와 메모리 안전 기술로 버그 종류 자체를 줄인다.
AI 시대의 보안은 탐지 경쟁이 아니라 운영 속도의 경쟁이다.
보안 버그의 생애를 줄이는 싸움
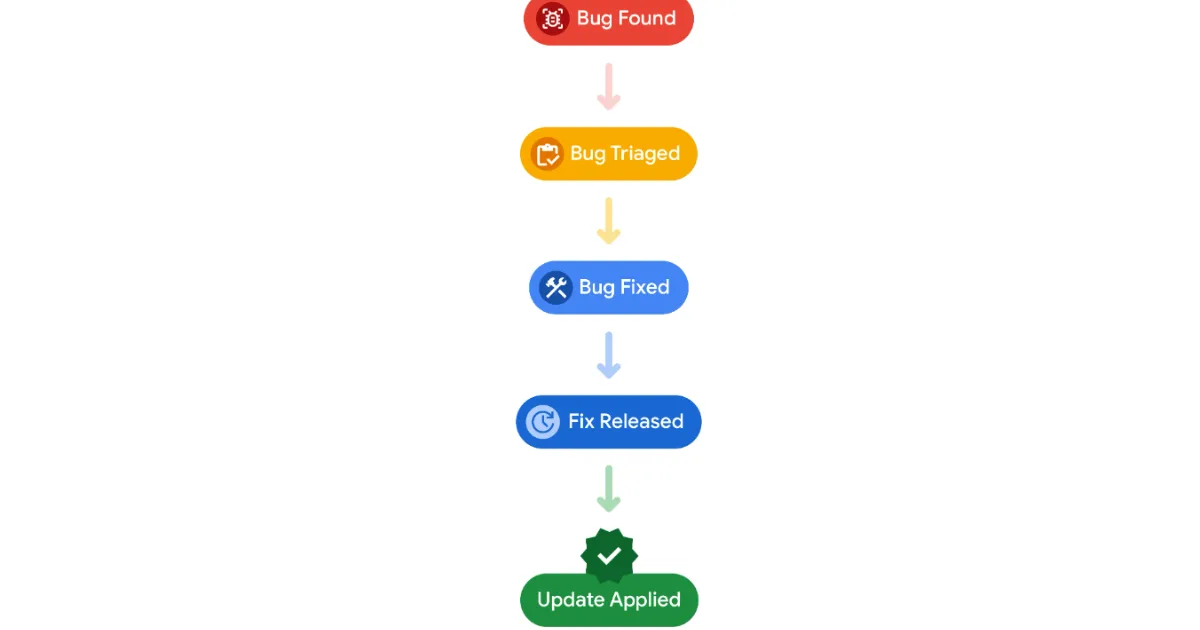
Google은 보안 버그의 생애를 단계별로 설명한다.
버그가 코드베이스에 들어온다.
누군가 발견한다.
triage가 이뤄진다.
수정된다.
수정된 Chrome 업데이트가 배포된다.
사용자가 Chrome을 재시작하고 업데이트가 적용된다.
Chrome 보안팀의 목표는 이 모든 단계가 최대한 빨리 일어나도록 만드는 것이다.
이 설명은 중요하다.
많은 보안 논의는 취약점 발견에 집중한다. 누가 제로데이를 찾았는가. 어떤 취약점이 얼마나 심각한가. 공격자가 이미 악용했는가. 그러나 실제 방어에서는 취약점을 찾은 뒤의 과정도 똑같이 중요하다.
발견이 늦으면 위험하다.
분류가 늦으면 수정이 늦어진다.
수정이 늦으면 공격 기회가 길어진다.
배포가 늦으면 패치가 사용자에게 도달하지 않는다.
사용자가 재시작하지 않으면 보호가 적용되지 않는다.
보안은 한 단계만 빨라져서는 안 된다.
전체 파이프라인이 빨라져야 한다.
Google이 이번 글에서 취약점 발견뿐 아니라 triage, fixing, release, update application까지 다룬 이유가 여기에 있다. AI가 취약점을 많이 찾아내기 시작하면, 그 다음 병목이 곧바로 드러난다. 사람이 수동으로 triage하고, 사람이 수정 후보를 만들고, 사람이 테스트를 쓰고, 사람이 릴리스 문서를 작성하는 방식으로는 속도를 따라가기 어렵다.
AI로 버그를 많이 찾는 순간, 보안 조직은 더 많은 일을 떠안는다.
따라서 AI 보안의 진짜 과제는 발견량 증가를 처리할 수 있는 보안 생산 시스템을 만드는 것이다.
AI 취약점 발견은 이미 현실이 됐다
Chrome 보안팀은 LLM을 오랫동안 보안에 활용해왔다고 설명한다.
2023년에는 LLM을 활용해 보안 fuzzing의 커버리지와 성능을 높이는 방법을 개발했다. 2024년에는 Project Zero와 함께 Naptime을 진행해 LLM에 취약점 연구용 특수 도구를 제공했다. 2025년에는 DeepMind, Project Zero와 함께 Big Sleep을 진행했고, 이 AI 취약점 발견 에이전트는 V8 JavaScript 엔진과 그래픽 스택에서 버그를 찾아냈다.
2026년 초에는 Gemini를 활용한 agent harness를 만들어 Chrome 코드베이스 전반에서 더 효율적이고 낮은 오탐률로 취약점을 찾기 시작했다. 이 과정에서 발견된 버그 중 하나는 샌드박스 탈출 취약점이었다. 손상된 renderer가 브라우저를 속여 로컬 파일을 읽게 만들 수 있는 버그였고, 무려 13년 넘게 코드베이스 안에 조용히 남아 있었다.
이 사례는 상징적이다.
인간이 오랫동안 놓친 취약점을 AI가 찾아냈다는 뜻이기 때문이다.
브라우저 코드베이스는 거대하고 복잡하다. Chromium은 수많은 구성요소와 의존성, 플랫폼별 코드, 렌더링 엔진, 그래픽 스택, 네트워크, 샌드박스, 확장 기능, JavaScript 엔진이 얽힌 시스템이다. 사람이 모든 코드 경로와 신뢰 경계를 완벽히 이해하기는 어렵다.
AI는 여기에서 강점을 가질 수 있다.
대규모 코드베이스를 읽고, 과거 CVE와 git history를 참고하고, 신뢰 경계와 위협 모델을 이해하고, 여러 번 반복 실행하며 서로 다른 가능성을 탐색할 수 있다. Google은 Chrome에 대한 지식베이스를 구축하고, 이전 CVE와 전체 git history를 모델의 추론 맥락에 넣어 학습 데이터 이후의 정보를 보완하고 있다고 밝혔다.
AI 취약점 발견은 더 이상 실험적 가능성이 아니다.
보안 운영의 일부가 되고 있다.
그러나 AI에게도 울타리가 필요하다
Google은 AI 취약점 발견을 설명하면서 동시에 안전장치를 강조했다.
Chrome의 AI 분석은 source code at rest에 대해서만 수행된다. 즉 실행 중인 시스템을 마음대로 공격하는 방식이 아니다. 모델은 일반 인터넷 접근이 없는 잠긴 환경에서 작동한다. 내부 스캔 전용 설정은 모든 네트워크 요청을 가로채고, 시작 애플리케이션과 목적지 기준으로 엄격한 allowlist를 적용하며, 의심스러운 모델 활동을 차단한다.
또한 모델을 무제한 모드로 실행하지 않는다. 하위 에이전트가 로컬 시스템을 수정하거나 지정된 소스 코드 디렉터리 밖의 파일에 접근하는 것도 엄격히 제한한다.
이 부분은 최근 AI 사이버 평가 사고들과 맞닿아 있다.
OpenAI와 Hugging Face 사고, Anthropic의 Claude 평가 사고는 강력한 AI 에이전트가 잘못 구성된 평가 환경에서 실제 인터넷과 운영 시스템에 접근할 수 있음을 보여줬다. Google의 설명은 그와 반대 방향의 설계를 강조한다.
AI로 취약점을 찾되, AI가 마음대로 행동하지 못하게 한다.
AI에게 코드를 읽게 하되, 시스템을 변경하지 못하게 한다.
AI에게 인터넷을 주지 않는다.
네트워크 요청은 차단하고 감시한다.
서브에이전트의 권한은 제한한다.
이는 AI 시대 보안의 핵심 원칙이다.
강한 모델을 방어에 쓰려면, 강한 격리와 권한 통제가 함께 필요하다.
외부 보안 연구자의 역할도 바뀐다
AI가 내부적으로 더 많은 취약점을 찾기 시작하면, 외부 보안 연구자의 역할도 달라진다.
Google은 Chrome Vulnerability Reward Program, 즉 VRP를 계속 중요하게 본다고 밝혔다. 외부 연구자의 전문성과 창의성은 여전히 필요하다. 그러나 2026년 초부터 버그 보고가 모든 범주에서 증가했고, 3월에는 2025년 전체보다 더 많은 버그 보고가 들어왔다고 설명했다.
AI가 버그 찾기를 대중화하고 자동화하면서 외부 보고량도 폭증한 것으로 볼 수 있다.
이 상황에서는 보상 프로그램의 기준도 바뀌어야 한다.
단순히 AI가 쉽게 찾을 수 있는 버그를 많이 제출하는 것보다, 내부 자동화가 찾지 못하는 추가적 가치가 있는 버그가 중요해진다. Google은 VRP를 조정해 연구자들이 내부에서 찾는 것에 보태지는 보고, 자동화된 처리 파이프라인에 쉽게 들어갈 수 있는 보고에 집중하도록 바꿨다고 설명한다.
이는 버그 바운티 시장에도 중요한 변화다.
AI는 취약점 보고의 양을 늘린다.
그러나 보상받는 가치는 질과 맥락으로 이동한다.
중복, 낮은 품질, 자동 생성 보고는 걸러져야 한다.
진짜 어려운 취약점과 영향도 높은 취약점의 가치가 커진다.
보안 연구자는 AI와 경쟁하는 것이 아니라, AI가 찾지 못하는 영역을 찾아야 한다.
triage 자동화가 보안 병목을 줄인다
취약점이 많이 발견되면 triage가 병목이 된다.
Google은 전통적으로 보안 보고 하나를 triage하는 데 5분에서 30분 이상이 걸렸고, 주로 인간 전문성에 의존했다고 설명한다. 이제는 규칙 기반 시스템과 AI를 결합해 triage를 자동화하고 있다.
자동 triage는 네 단계로 나뉜다.
첫째, 노이즈를 걸러낸다. 스팸인지, 접수 기준을 충족하는지, 중복인지, Chrome 보안 취약점을 명확히 설명하는지 확인한다.
둘째, 버그를 재현한다. proof of concept이 있는지 확인하고, 영향을 받는 운영체제와 브라우저 버전에서 테스트한다. 재현되면 stack trace 같은 세부 정보를 붙여 수정에 활용하게 한다.
셋째, 메타데이터를 보강한다. 버그가 언제 도입됐는지, 심각도는 어느 정도인지 같은 정보를 추가한다. 이를 자동화하기 위해 심각도 가이드라인도 더 명확하게 만들었다.
넷째, 자동 할당한다. 문제를 올바른 컴포넌트와 인간 담당자에게 라우팅한다.
Google은 이 과정이 매달 수백 시간의 개발자 시간을 절약하고 있다고 추정한다.
여기서 중요한 것은 AI가 사람을 완전히 대체한다는 이야기가 아니다.
AI는 반복적인 판별과 보강, 재현, 라우팅을 맡고, 사람은 더 중요한 판단과 수정에 집중한다. 취약점 대응에서 가장 부족한 자원은 숙련된 보안 인력의 시간이다. 자동 triage는 이 시간을 확보하는 수단이다.
AI 시대 보안 조직의 경쟁력은 더 많은 전문가를 뽑는 것만으로 해결되지 않는다.
전문가의 시간을 어디에 쓰게 할 것인가가 중요하다.
패치 후보도 AI가 만든다
Google은 취약점 수정에도 multi-agent workflow를 사용한다.
초기 빌드 단계에서 특정 이슈의 맥락을 가져오고, fixing agent가 여러 개의 후보 수정안을 반환한다. critic agent는 어떤 수정이 가장 적합한지 평가하고, 개발자가 검토할 수 있는 관련 산출물을 만든다. fixing agent와 critic agent는 일반적인 코드 리뷰 프로세스를 모방하는 루프 안에서 작동한다.
테스트 작성 에이전트도 투입된다.
이 에이전트는 Chrome이 지원하는 다양한 플랫폼과 설정에서 수정 사항이 제대로 작동하는지 검증할 수 있는 테스트를 작성한다. Google은 이 과정이 개발자 시간을 최대 몇 주까지 절약할 수 있다고 설명한다.
이 대목은 소프트웨어 보안의 생산 방식을 바꾼다.
과거에는 보안팀이 버그를 찾고, 담당 개발자가 원인을 분석하고, 패치를 만들고, 테스트를 작성하고, 리뷰를 거쳐 릴리스했다. 이제는 AI가 후보 패치를 여러 개 만들고, AI가 이를 비평하며, AI가 테스트를 작성한다. 사람은 최종 검토와 책임 있는 결정을 맡는다.
패치 생산의 병목이 줄어드는 것이다.
Google은 최근 Chrome 릴리스에서 보안 수정 속도가 크게 늘었다고 밝혔다. Chrome 149와 150 두 마일스톤에서 1,072개의 보안 버그를 수정했는데, 이는 이전 23개 마일스톤 전체에서 수정한 보안 버그 수를 넘어선다.
이 숫자는 AI 보안 자동화의 규모를 보여준다.
취약점 발견만 빨라진 것이 아니다. 수정 생산량도 늘었다.
CI 안으로 들어간 AI 보안
Google은 DeepMind, Project Zero와 협력해 Big Sleep과 CodeMender 같은 도구를 개발해왔고, 이를 Chrome의 continuous integration, 즉 CI 시스템에 통합했다고 밝혔다. 이 도구들은 24시간마다 모든 CL에 대해 실행되며 보안 버그를 사전에 감지한다.
성과도 있었다.
2026년 5월 한 달 동안만 20개 이상의 취약점이 production에 도달하는 것을 차단했고, 그중에는 critical S1+ 이슈도 포함됐다.
이는 중요한 변화다.
보안 검사는 코드가 이미 들어간 뒤에만 하는 것이 아니다. 코드가 들어오기 전에 막아야 한다. Chrome처럼 개발 속도가 빠른 프로젝트에서는 코드베이스 전체를 주기적으로 스캔하는 것만으로는 부족하다. commit queue와 CI 단계에서 diff를 분석해 새 취약점이 들어오는 것을 막아야 한다.
Google은 AI 기반 모델이 diff를 자동 분석해 spanification 수정 제안, dangling pointer 탐지, numeric safety enforcement 같은 작업을 수행한다고 설명한다.
더 나아가 LLM 기반 semantic analysis를 통해 전통적 정적 분석이 놓치는 복합 위험을 잡으려 한다. 어떤 코드는 독립적으로는 안전해 보이지만, 트리의 다른 작은 로직 변화와 결합되면 심각한 취약점이 될 수 있다. AI는 이런 의미적 상호작용을 찾는 데 활용될 수 있다.
이는 보안의 위치를 바꾼다.
보안은 코드가 배포된 뒤 찾는 것이 아니라, 코드가 들어오기 직전에 막는 것이 된다.
패치 갭을 줄이는 전쟁
취약점을 고쳐도 끝이 아니다.
Chrome은 오픈소스 프로젝트다. 수정 사항이 공개 코드베이스에 올라가는 순간, 공격자는 이를 보고 어떤 취약점이 고쳐졌는지 역공학할 수 있다. 그러나 이 수정이 Chrome Stable 채널을 통해 대다수 사용자에게 도달하기까지는 시간이 걸릴 수 있다. 이 사이를 patch gap이라고 부른다.
Google은 이 patch gap을 줄이는 것을 핵심 전략으로 본다.
현재 Chrome은 주요 마일스톤을 2주 주기로 전환하고, 보안 업데이트를 매주 제공하는 방향으로 가고 있다. 그러나 AI 기반 공격이 빨라지는 상황에서는 이보다 더 빨라져야 한다고 보고, 주 2회 보안 릴리스를 시험하고 있다.
이는 브라우저 보안 운영의 큰 변화다.
패치 주기가 빨라질수록 공격자가 이용할 수 있는 시간이 줄어든다. 그러나 릴리스가 빨라지면 회귀와 충돌, 안정성 문제도 커진다. Chrome은 stable branch를 지속적으로 모니터링하면서 심각도에 따라 보안 수정 사항을 직접 병합하는 방식을 사용한다.
AI 시대에는 공개 코드와 공격 사이의 시간차가 줄어든다.
공격자는 패치 diff를 더 빨리 분석할 수 있다. AI는 취약점의 원인을 추론하고 악용 가능성을 빠르게 찾을 수 있다. 따라서 방어자는 패치 릴리스와 적용 속도를 더 끌어올려야 한다.
취약점 발견보다 더 중요한 것은 사용자 보호 완료 시점이다.
업데이트 적용의 마지막 병목은 사용자 재시작이다
Chrome은 2008년부터 조용한 백그라운드 업데이트를 선도했다.
새 바이너리는 자동으로 다운로드되고 디스크에 준비된다. 그러나 최종 적용은 브라우저 재시작 시점에 이뤄진다. 문제는 사용자가 Chrome을 오래 재시작하지 않는다는 점이다.
Google은 triage, fix, test, release가 1~2일 걸리는 것과 비교하면, 사용자가 Chrome을 재시작할 때까지 기다리는 시간이 N-day 악용 위험의 중요한 부분이 될 수 있다고 본다.
사람들이 재시작을 미루는 이유는 이해할 수 있다.
작업 중단이 귀찮다.
열어둔 탭이 많다.
회의나 업무 중이다.
재시작은 늘 우선순위가 낮다.
그래서 Google은 업데이트 부담을 사용자에게서 덜어내려 한다.
첫째, dynamic patching에 투자한다. Chrome의 multi-process architecture를 활용해 renderer와 GPU 같은 백그라운드 child process를 새 바이너리로 순차 교체함으로써 대부분의 경우 전체 브라우저 재시작 없이 패치를 적용하는 방식이다.
둘째, 복잡한 경우에도 원활한 세션 복원이 가능하도록 더 많은 상태를 로컬에 저장하는 방법을 탐색한다.
셋째, 사용자가 거의 방해받지 않는 순간 자동 재시작하는 방법을 찾는다. 예를 들어 macOS에서는 모든 창이 닫힌 뒤에도 애플리케이션이 백그라운드에서 계속 실행되는 상태가 있다. Chrome 150에서는 이 창 없는 상태에서 대기 중인 업데이트가 있으면 자동 재시작하는 변경을 도입했다.
Google의 장기 비전은 항상 최신 상태의 브라우저다.
계속 동적으로 패치되고, 방해가 적은 순간 자동 재시작되며, 사용자가 특별히 신경 쓰지 않아도 보호되는 브라우저다.
보안 업데이트의 마지막 적은 기술 부족이 아니라 사용자 마찰이다.
메모리 안전은 여전히 핵심이다
AI가 취약점을 많이 찾아도 근본 해결은 따로 있다.
취약점의 종류 자체를 줄여야 한다. Google은 Chrome이 두 층의 메모리 안전 전략을 실행하고 있다고 밝혔다. 첫째는 기존 C++ 취약점을 무력화하기 위한 runtime 환경 강화다. 둘째는 장기적으로 memory-safe language로 전환하는 것이다.
Chromium 코드베이스의 대부분은 여전히 C++다. 따라서 즉각적인 방어는 C++ toolchain과 runtime mitigation이 맡는다. Google은 MiraclePtr 계열을 통해 Use-After-Free 취약점을 줄여왔고, 이를 더 많은 라이브러리로 확장하고 있다. Skia, ANGLE, Dawn, C++ iterator, std:: container 등이 대상이다. GPU main thread에서 UAF 취약점 최대 90%를 무력화하는 것을 목표로 MiracleObject도 배포하고 있다.
Out-of-Bounds 오류를 줄이기 위해 spanification도 진행 중이다. pointer-and-size 구조를 compiler-enforced std::span 타입으로 바꾸는 작업이다. 현재 first-party Chrome 코드의 97%가 strict unsafe-buffer warning으로 깨끗하게 컴파일된다고 설명한다.
또한 메모리 할당과 관련된 계산에 checked math를 통합해 integer overflow를 막고, pointer-containing type과 non-pointer type을 분리하는 heap partitioning도 추진하고 있다.
그러나 Google은 C++ runtime mitigation이 몇 년 안에 한계수익 체감에 도달할 것으로 본다. runtime check는 compile-time guarantee보다 비용이 크고, heavily mitigated C++ binary도 Rule of Two를 지키려면 강한 sandboxing이 필요하다.
그래서 장기 해법은 Rust다.
Google은 중앙화된 Rust SDK를 만들고, Chromium API와 도구를 Rust에서 쉽게 사용할 수 있게 해 Rust를 새로운 컴포넌트 개발의 자연스러운 선택지로 만들려 한다. 또한 과거 버그 밀도가 높았던 복잡한 데이터 파서, 이미지 코덱, 폰트 스택 같은 bug nest를 Rust로 교체하려 한다.
AI가 버그를 빨리 찾는다면, Rust는 버그가 생기기 어려운 구조를 만든다.
둘은 경쟁 관계가 아니라 보완 관계다.
오픈소스 의존성도 자동 업데이트한다
Chrome 보안은 Chrome 코드만의 문제가 아니다.
Chromium Project는 세계 최대 규모의 오픈소스 프로젝트 중 하나다. Chrome은 V8 JavaScript 엔진, BoringSSL, Skia, ANGLE, Dawn 같은 핵심 컴포넌트를 포함해 2,300개 이상의 third-party dependency를 갖고 있다. 그중 약 1,700개는 어떤 형태로든 사용자에게 배송된다.
이 의존성들은 Android 기기, edge computing 플랫폼, 대규모 클라우드 엔터프라이즈 스택까지 폭넓게 영향을 미친다.
따라서 third-party dependency 보안은 매우 중요하다.
Google은 내부 피드와 미국 정부의 National Vulnerability Database, 오픈소스 특화 OSV 데이터베이스 등 외부 모니터링 피드를 활용해 자동 취약점 스캔 파이프라인을 운영한다. 그러나 반응형 모니터링만으로는 위험 간극이 생길 수 있다고 본다.
그래서 올해부터 Chrome의 모든 third-party dependency를 자동 업데이트 파이프라인으로 옮기기 시작한다고 밝혔다. 의존성을 최신 upstream 버전으로 능동적으로 rolling하는 방식이다. 단, 자동화에는 guardrail이 필요하므로 Google Open Source Security Intelligence Platform, 즉 GOSSIP 같은 프로젝트의 안전 신호도 활용한다.
이는 오픈소스 보안의 방향과 맞닿아 있다.
취약점이 나오면 따라가는 방식만으로는 부족하다.
항상 최신 상태에 가깝게 유지해야 한다.
그러나 무조건 최신 버전으로 올리면 다른 위험이 생긴다.
따라서 자동 업데이트와 안전 신호를 함께 써야 한다.
AI 시대의 오픈소스 보안은 더 빠른 탐지와 더 빠른 업데이트, 더 나은 품질 신호의 결합이다.
기업 IT에 주는 메시지
Google은 기업 고객에게도 Chrome 업데이트 관리를 강조한다.
IT 관리자는 RelaunchNotification policy를 적용해 사용자가 pending update를 적용하도록 Chrome 재시작을 유도할 수 있다. 처음에는 부드러운 알림으로 시작해 정해진 기간이 지나면 강제 재시작으로 확대할 수 있다.
변경 검증이 매우 중요한 환경에서는 Chrome Extended Stable Channel을 활용할 수 있다. 또한 Chrome Enterprise Core 또는 Premium의 OS-agnostic dashboard를 사용해 조직 전체 브라우저 버전을 추적하고 업데이트를 세밀하게 관리할 수 있다.
이 메시지는 기업 보안에 중요하다.
브라우저는 업무 환경의 핵심 진입점이다. 그런데 많은 기업은 엔드포인트 보안, EDR, VPN, 이메일 보안에는 투자하면서도 브라우저 업데이트 상태를 세밀하게 관리하지 못하는 경우가 많다. 사용자가 재시작을 미루면, 기업 전체에 패치 갭이 생긴다.
AI 시대에는 이 갭이 더 위험해진다.
취약점이 공개된 뒤 공격자가 이를 분석하고 무기화하는 속도가 빨라질 수 있기 때문이다. 따라서 기업은 브라우저 버전 관리와 재시작 정책을 보안 통제의 핵심으로 봐야 한다.
보안 패치는 배포됐다는 사실보다 적용됐다는 사실이 중요하다.
한국 기업과 공공기관이 봐야 할 것
한국 기업과 공공기관에도 이 자료는 여러 시사점을 준다.
첫째, AI 보안은 공격 대응만이 아니라 개발 수명주기 전체에 들어가야 한다. 취약점 발견, triage, 수정, 테스트, 릴리스, 업데이트 적용까지 연결해야 한다.
둘째, 브라우저는 핵심 보안 자산이다. 내부 업무가 웹 기반 SaaS와 그룹웨어, 클라우드 콘솔, ERP, CRM, 개발자 포털로 이동하면서 브라우저 취약점은 곧 업무 시스템 리스크가 된다.
셋째, 패치 갭을 줄여야 한다. 보안 업데이트가 나왔는데 사용자 재시작이 늦어져 적용되지 않는 문제를 관리해야 한다. 기업 정책으로 재시작 알림과 강제 재시작 기준을 정해야 한다.
넷째, AI로 발견되는 버그가 늘어나면 조직의 취약점 처리 능력도 함께 커져야 한다. 단순히 스캐너만 많이 돌리면 미처리 취약점만 쌓인다. triage와 수정, 담당자 배정, 검증 자동화가 함께 필요하다.
다섯째, 메모리 안전과 구조적 예방에 투자해야 한다. C++ 기반 시스템을 운영하는 기업과 제품 개발사는 runtime mitigation, 정적 분석, Rust 도입, 위험 영역 재작성 같은 장기 전략을 준비해야 한다.
여섯째, 오픈소스 의존성 업데이트를 자동화해야 한다. 취약점 공지가 나온 뒤 수동으로 대응하는 방식은 느리다. 다만 자동 업데이트는 품질과 공급망 위험을 동반하므로 안전 신호와 검증 파이프라인이 필요하다.
AI 시대의 보안은 더 많은 탐지가 아니라 더 빠른 보안 운영 체계다.
결론: Chrome 보안의 목표는 ‘항상 최신 상태’다
Google의 Chrome 보안 전략은 AI 시대 보안의 방향을 잘 보여준다.
AI는 취약점 발견을 빠르게 만든다. 그러나 발견만 빨라지면 방어 조직은 오히려 압박을 받는다. 더 많은 버그를 triage해야 하고, 더 많은 패치를 만들어야 하며, 더 빠르게 릴리스하고, 더 확실하게 사용자의 브라우저에 적용해야 한다.
Chrome은 이 전체 파이프라인을 AI와 자동화로 다시 설계하고 있다.
LLM으로 취약점을 찾는다.
AI와 규칙 기반 시스템으로 triage를 자동화한다.
multi-agent workflow로 패치 후보와 테스트를 만든다.
CI와 commit queue에서 새 취약점을 차단한다.
주 2회 보안 릴리스를 시험한다.
동적 패치로 재시작 부담을 줄이려 한다.
Rust와 memory safety로 취약점 종류를 줄인다.
오픈소스 의존성을 자동 업데이트한다.
이 모든 흐름의 목표는 하나다.
브라우저가 항상 최신 상태에 가깝게 유지되는 것.
AI 시대의 공격자는 더 빨라질 수 있다. 패치 diff를 분석하고, 취약점을 무기화하고, N-day 공격을 자동화할 수 있다. 그러므로 방어자는 취약점 발견 속도만 높여서는 안 된다. 발견부터 적용까지의 전체 시간을 줄여야 한다.
Chrome 보안팀이 말하는 “stronger with every update”는 단순한 구호가 아니다.
업데이트 하나하나가 방어력을 높이는 구조를 만들겠다는 선언이다.
AI 시대의 보안 경쟁은 결국 속도의 싸움이다.
더 빨리 찾는 조직이 아니라, 더 빨리 보호 상태로 만드는 조직이 이긴다.