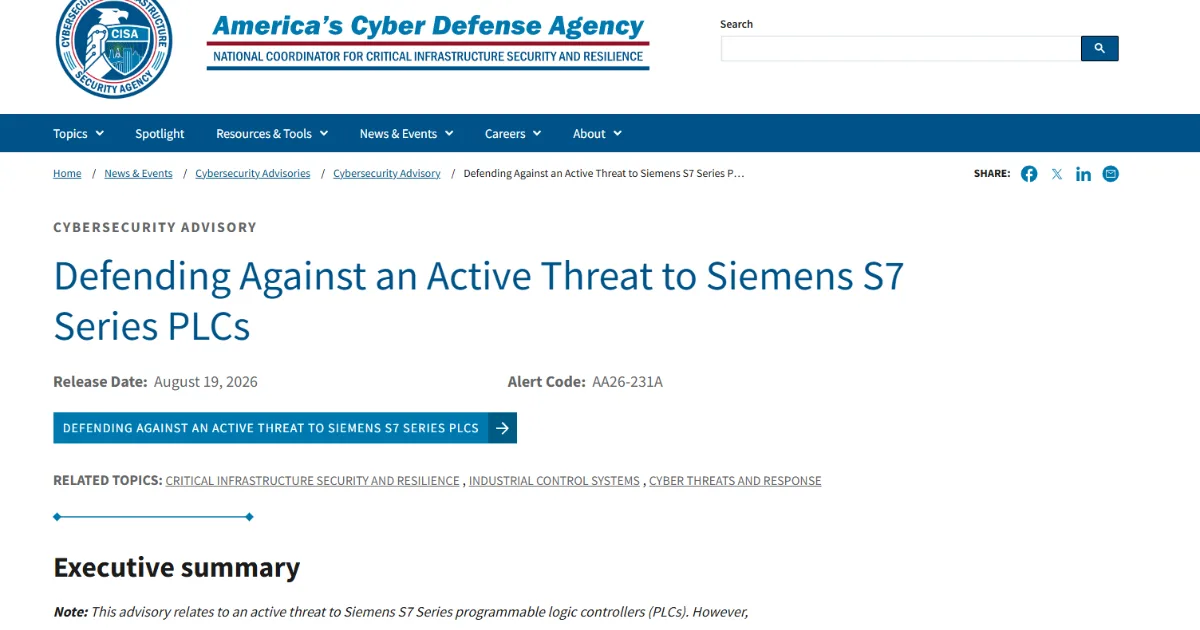
미국 주요 안보·수사·에너지·환경 기관들이 Siemens S7 Series PLC를 겨냥한 active cyber threat를 공동 경고했다.
CISA, NSA, FBI, DOE, EPA는 2026년 8월 19일 공동 사이버보안 권고문을 통해 산업제어시스템 운영자들에게 Siemens S7 Series programmable logic controller, 즉 PLC에 대한 실제 공격 위협이 진행 중이라고 밝혔다. 권고문은 Siemens S7 Series PLC를 중심으로 설명하지만, PLC를 겨냥한 활동은 Siemens 제품에만 국한되지 않는다며 모든 PLC 소유자와 운영자가 관련 완화 조치를 적용해야 한다고 강조했다.
핵심은 명확하다.
공격자들은 미국 내 Siemens PLC 설치 환경을 정찰하고 있다. 이들은 AI로 생성한 exploitation script를 정상적인 모니터링 도구처럼 위장한다. Censys, ZoomEye 같은 인터넷 스캐닝 서비스를 이용해 인터넷에 노출된 PLC를 찾고, 오래된 소프트웨어나 취약한 보호 상태를 악용한다. 특히 Critical Manufacturing, Energy, Water and Wastewater, Chemical, Food and Agriculture, Commercial Facilities 같은 핵심 인프라 부문이 주요 표적이다.
이 권고문에서 가장 중요한 문장은 이것이다.
“이것은 이론적 위험이 아니다. active threat다.”
산업제어시스템 보안의 위험은 이제 가상의 시나리오가 아니다. 공격자는 이미 노출된 PLC를 찾고 있고, AI를 이용해 공격 코드를 빠르게 만들고 있으며, 공개 라이브러리를 결합해 합법적 도구처럼 보이는 스크립트를 운용하고 있다.
AI가 공장을 직접 공격하는 것이 아니다.
그러나 AI는 공격자가 공장을 공격하기 위한 도구를 더 빠르고 쉽게 만들게 한다.
PLC는 공장의 손과 발이다
PLC는 산업 현장의 핵심 장비다.
공장, 발전소, 정수장, 화학 플랜트, 식품 생산시설, 물류 설비에서 밸브를 열고 닫고, 모터를 움직이고, 압력을 조정하고, 센서 값을 읽고, 공정 순서를 제어한다. IT 시스템이 데이터를 처리한다면, PLC는 실제 물리 세계를 움직인다.
이 때문에 PLC 침해는 단순 데이터 유출과 다르다.
이메일 서버가 뚫리면 정보가 새어 나간다.
ERP가 멈추면 업무가 지연된다.
하지만 PLC가 조작되면 설비가 멈추고, 제품 품질이 흔들리고, 장비가 손상되며, 사람의 안전이 위협받을 수 있다.
CISA 권고문도 unauthorized access to PLCs가 일으킬 수 있는 영향을 구체적으로 나열한다. 핵심 산업 공정 중단, 인명 안전 사고, 장비 손상과 장기 가동 중단, 민감한 운영 데이터 유출, 공급망과 연계 시스템으로의 연쇄 영향, 규제 위반과 책임 문제가 발생할 수 있다는 것이다.
이것이 OT 보안이 IT 보안보다 더 무거운 이유다.
OT 사고는 화면 안에서 끝나지 않는다.
현장의 밸브와 펌프, 모터와 압력, 온도와 화학 반응으로 이어진다.
공격자는 Siemens S7 전 제품군을 본다
권고문은 공격자가 적극적으로 노리는 Siemens PLC 모델을 구체적으로 제시했다.
S7-200 Series, S7-300 Series, S7-400 Series, S7-1200 Series, S7-1500 Series가 포함된다. S7-1500에는 F-series safety controller도 포함된다고 적시됐다. 이는 일부 구형 장비만의 문제가 아니라 Siemens S7 계열 전반에 걸친 위협이라는 의미다.
Siemens S7은 산업 현장에서 널리 쓰인다.
특히 오래된 공장과 인프라 시설에서는 장비 교체 주기가 길다. PLC는 한 번 설치하면 10년 이상 운영되는 경우가 많다. 최신 보안 패치를 적용하지 못하거나, 운영 중단 우려 때문에 업데이트가 미뤄질 수 있다. 시스템 통합업체나 외부 유지보수업체가 원격 접속을 열어둔 채 운영하는 경우도 있다.
공격자는 바로 이 틈을 노린다.
낡은 펌웨어.
인터넷에 노출된 포트.
기본 인증.
약한 네트워크 분리.
외부 유지보수 접속.
변경 관리가 부실한 엔지니어링 워크스테이션.
권고문은 특히 third-party service provider나 system integrator가 PLC에 원격 접근권을 가진 경우를 경고한다. 자산 소유자는 자신의 시스템이 외부에 노출되어 있다는 사실조차 모를 수 있기 때문이다.
산업 현장의 가장 큰 위험은 종종 “우리는 인터넷에 연결하지 않았다”는 착각이다.
실제로는 외부 벤더 접속, 원격 유지보수, 임시 라우팅, 방화벽 예외, 오래된 VPN이 열려 있을 수 있다.
AI가 바꾼 것은 공격의 속도와 난이도다
권고문에서 가장 눈에 띄는 대목은 AI-generated exploitation scripts다.
공격자들은 Siemens S7 PLC에 대한 공개 정보를 이용해 AI 보조로 exploitation script를 만든다. 목적은 initial access, credential access, denial of service 등 다양하다. 특히 AI는 알려진 취약점과 약점을 빠르게 수집하고, 노출된 PLC를 찾고, 그 정보를 바탕으로 공격 스크립트를 작성하는 과정을 단축한다.
권고문은 AI를 이용한 exploitation script 생성이 공격자 역량의 진화라고 평가한다. 작동하는 ICS exploitation script와 악성 도구를 만드는 데 필요한 기술 전문성과 시간을 극적으로 줄인다는 것이다. 또한 AI는 공격자가 추가 공격 벡터를 빠르게 활용하고 방어 조치에 적응할 수 있게 한다고 설명한다.
이 지점이 중요하다.
과거 ICS 공격은 높은 전문성을 요구했다. 산업 프로토콜을 이해해야 하고, PLC 모델별 차이를 알아야 하며, 공정 지식을 갖춰야 했다. 물론 국가 배후나 전문 공격 그룹은 가능했지만, 일반 공격자에게는 진입 장벽이 높았다.
AI는 이 장벽을 낮춘다.
공개 문서를 읽고 요약한다.
취약점 정보를 정리한다.
라이브러리 사용법을 설명한다.
Python 스크립트를 생성한다.
오류를 수정한다.
대상 장비별 접근 방식을 바꾼다.
모니터링 도구처럼 보이는 형태로 코드를 다듬는다.
AI가 모든 공격을 대신하는 것은 아니다. 그러나 공격자가 필요한 지식과 코드를 얻는 시간을 줄인다. 그 결과 ICS 공격의 대중화 가능성이 커진다.
산업제어시스템 보안에서 AI의 의미는 “초지능 해커”가 아니다.
숙련되지 않은 공격자도 더 빨리 위험해질 수 있다는 점이다.
snap7과 S7comm이 위험한 이유
권고문은 공격자들이 open source industrial automation libraries, 특히 snap7.dll과 python-snap7을 활용한다고 설명한다. 여기에 AI-assisted scripting을 결합해 custom tool을 만들고, 이를 legitimate OT monitoring solution처럼 위장한다.
snap7은 Siemens S7 PLC와 통신할 수 있는 공개 라이브러리다. 정상적인 산업 자동화와 모니터링 목적으로도 활용될 수 있다. 문제는 같은 도구가 공격에도 쓰일 수 있다는 점이다. 이 라이브러리를 이용하면 S7comm protocol을 통해 PLC memory, configuration data, ladder logic program 등에 read/write access를 시도할 수 있다.
이 구조는 방어를 어렵게 만든다.
공격 도구가 완전히 낯선 악성코드라면 탐지하기 쉽다. 그러나 정상 엔지니어링 도구와 유사한 방식으로 PLC와 통신하고, 정상 모니터링 스크립트처럼 보인다면 보안팀은 이를 구분하기 어렵다.
권고문은 공격자들이 malicious scripts를 legitimate monitoring tools로 masquerading한다고 지적한다. 이는 OT 환경에서 특히 위험하다. 많은 현장에서는 유지보수업체나 엔지니어가 스크립트와 도구를 사용한다. 새로운 모니터링 스크립트가 발견되어도 그것이 정상 작업인지 악성 활동인지 즉시 판단하기 어렵다.
AI는 여기서도 역할을 한다.
공격자는 AI에게 “정상 모니터링 도구처럼 보이게 코드를 정리해달라”고 요청할 수 있다. 로그 메시지, 변수명, 함수 구조, CLI 옵션, 출력 형식을 정상 도구처럼 만들 수 있다. 보안팀이 보기에 덜 의심스러운 형태가 된다.
이제 공격 코드는 단지 작동하는 것만으로 충분하지 않다.
정상처럼 보여야 한다.
AI는 그 위장도 쉽게 만든다.
공격의 목적은 당장 파괴가 아닐 수 있다
권고문은 현재 활동 패턴을 persistent reconnaissance와 capability development로 평가한다.
즉 공격자들이 지금 당장 대규모 파괴를 실행하고 있다는 뜻은 아니다. 대신 특정 PLC 모델에 대한 기술을 시험하고 정교화하며, 대상 환경을 이해하고, 미래의 write operation을 준비하고 있다는 것이다.
이 해석은 매우 중요하다.
공격자는 먼저 읽는다.
환경을 파악한다.
데이터 블록을 확인한다.
configuration을 본다.
ladder logic을 이해한다.
어떤 쓰기 작업이 어떤 영향을 낼지 학습한다.
나중에 실제 운영 영향을 주기 위한 위치를 잡는다.
OT 공격에서 정찰은 단순 정보 수집이 아니다. 물리 공정을 이해하는 과정이다. 어떤 데이터 블록이 어떤 밸브를 의미하는지, 어떤 제어 로직이 안전장치와 연결되는지, 어떤 변경이 생산 중단을 일으키는지 알아야 한다.
권고문은 공격자들이 read access를 활용해 target environment를 이해하고, future write operations를 준비할 수 있다고 본다. 이는 현장 운영자에게 중요한 경고다.
“아직 아무것도 바뀌지 않았다”는 말은 안전을 뜻하지 않는다.
읽기 권한만으로도 충분히 위험하다.
공격자는 지금은 조용히 배우고 있을 수 있다.
포트 102가 열려 있다면 위험하다
Siemens S7comm은 TCP port 102를 사용한다.
권고문은 방어 조치에서 이 포트를 반복적으로 강조한다. 방화벽 규칙을 감사하고, exposed S7comm services를 확인하며, perimeter firewall에서 TCP port 102를 완전히 차단하라고 권고한다.
이는 기본적이지만 핵심적인 조치다.
PLC가 인터넷에서 직접 보이면 공격자가 찾아낼 수 있다. Censys나 ZoomEye 같은 검색 서비스는 인터넷에 노출된 장비를 찾아준다. 공격자는 이를 이용해 취약한 PLC를 찾는다. 여기에 AI로 작성한 스크립트를 붙이면 공격 속도는 더 빨라진다.
OT 보안의 첫 원칙은 간단하다.
PLC는 인터넷에 보여서는 안 된다.
물론 현실은 복잡하다. 현장 데이터는 본사로 올라가야 하고, 원격 유지보수도 필요하며, 생산 데이터는 클라우드 분석 시스템과 연결되기도 한다. 그러나 연결이 필요하다는 말이 PLC를 직접 노출해도 된다는 뜻은 아니다.
권고문은 DMZ architecture로 OT와 IT 네트워크를 분리하고, data historian 연결에는 필요한 경우 unidirectional gateway를 배치하며, corporate network와 industrial network 사이의 unauthorized routing을 차단하라고 권고한다.
산업 현장의 연결성은 관리되어야 한다.
연결은 필요하지만, 노출은 위험하다.
탐지는 정상과 비정상의 차이를 아는 데서 시작된다
권고문은 탐지 기회도 구체적으로 제시한다.
핵심은 S7comm behavior의 이상 징후를 보는 것이다. 비엔지니어링 워크스테이션에서 PLC로 연결되는 경우, 평소와 다른 data block access pattern, change window 밖의 write operation이 주요 신호다.
또 port 102에 대한 sequential IP scanning, 다양한 파라미터를 이용한 반복 연결 시도, CPU property enumeration도 정찰 지표가 될 수 있다. 엔지니어링 워크스테이션이 아닌 곳에서 Snap7.dll 사용 흔적이나 S7comm 기능이 포함된 Python 스크립트가 발견되는 것도 의심해야 한다.
시간과 지리도 중요하다.
야간이나 휴일처럼 작업 시간이 아닌 때 S7comm 활동이 발생하는가.
자동화 스크립트처럼 반복적이고 기계적인 연결 패턴이 보이는가.
변경 티켓이나 작업 지시 없이 configuration이 바뀌는가.
예상하지 못한 국가나 IP 대역에서 접속이 발생하는가.
OT 환경에서는 정상 패턴을 아는 것이 탐지의 출발점이다.
보안 장비를 설치하는 것만으로는 충분하지 않다. 어떤 워크스테이션이 어떤 PLC에 언제 접근하는 것이 정상인지, 어떤 data block read가 허용되는지, 어떤 시간대에 변경 작업이 이뤄지는지 기준선이 있어야 한다.
AI로 만들어진 공격 스크립트는 정상 도구처럼 보이려 할 것이다.
따라서 방어자는 도구 이름이 아니라 행동 패턴을 봐야 한다.
방어의 첫 단계는 인벤토리다
권고문의 top mitigation 첫 번째는 inventory다.
모든 Siemens S7 Series PLC를 즉시 파악하라는 것이다. S7-200, S7-300, S7-400, S7-1200, S7-1500 컨트롤러의 firmware version을 확인하고, backup gold copy와 비교해야 한다. 불신 네트워크에서 직접 또는 간접적으로 접근 가능한 시스템도 찾아야 한다. TIA Portal, STEP 7 또는 S7 programming access가 있는 모든 engineering workstation을 매핑해야 한다.
이 조치는 당연해 보이지만 실제로는 어렵다.
많은 산업 현장은 정확한 자산 목록이 없다. 오래된 장비가 남아 있고, 프로젝트별로 통합업체가 설치한 장비가 있으며, 문서화되지 않은 원격 접속이 있을 수 있다. 현장에서는 “돌아가고 있으니 건드리지 않는다”는 문화도 강하다.
그러나 공격자는 자산 목록이 없어도 찾는다.
인터넷 검색 서비스로 찾고, 포트를 스캔하고, 배너를 확인하고, 알려진 취약점을 대조한다. 방어자가 자신의 PLC를 모르는 동안 공격자는 먼저 찾을 수 있다.
OT 보안에서 인벤토리는 문서 작업이 아니다.
공격 표면을 줄이기 위한 첫 번째 방어 행위다.
패치만으로는 부족하다
권고문은 critical security patches를 적용하라고 강조한다.
Siemens S7 PLC firmware를 최신 버전으로 업데이트하고, TIA Portal과 STEP 7도 최신 상태로 유지하며, Siemens ProductCERT advisory를 확인하라고 한다. 특히 인터넷-facing 또는 DMZ-resident controller를 우선해야 한다. 모든 업데이트는 production 적용 전 개발 환경에서 테스트하라고 덧붙인다.
그러나 권고문은 CVE remediation만으로 충분하지 않다고도 말한다.
이 점이 중요하다.
공격자는 알려진 취약점만 이용하지 않는다. misconfiguration, 약한 인증, 네트워크 노출, 불충분한 segmentation, 기본 SNMP community string, 불필요한 protocol, 과도한 원격접근도 이용한다.
특히 AI-assisted development는 알려진 취약점과 공개 문서를 조합해 공격 경로를 빠르게 만든다. 패치되지 않은 취약점은 당연히 위험하지만, 패치를 해도 PLC가 인터넷에 노출되어 있고 인증이 약하면 여전히 공격 표면이 남는다.
따라서 권고문은 defense-in-depth를 요구한다.
패치.
네트워크 격리.
접근 통제.
모니터링.
프로토콜 hardening.
ladder logic integrity.
이상 징후 hunting.
OT 보안에서 단일 조치는 없다.
겹겹이 막아야 한다.
접근통제와 보호수준 설정
권고문은 access control 강화도 강조한다.
TIA Portal과 STEP 7 접근은 승인된 engineering workstation으로 제한해야 한다. PLC password protection을 활성화하고, write protection과 read/write protection 같은 protection level을 설정해야 한다. 기본 SNMP community string은 제거하거나 변경해야 한다. engineering workstation에는 application allowlisting을 적용하고, OT network 원격 접근에는 multi-factor authentication을 활성화해야 한다.
이 조치는 공격자의 다음 단계를 막는다.
PLC가 네트워크에 보이더라도 아무나 읽고 쓸 수 없어야 한다. 인증 없는 접근, 기본 비밀번호, 약한 보호수준은 공격자를 초대하는 것과 같다.
특히 OT 환경에서 “편의”는 자주 보안을 압도한다. 유지보수가 편해야 하고, 벤더가 접속해야 하며, 갑자기 고장이 나면 빨리 조치해야 한다. 그래서 계정 공유, 고정 비밀번호, 원격 접속 예외, 관리자 권한 남용이 생긴다.
하지만 AI로 자동화된 공격 환경에서는 이런 느슨함이 더 위험해진다.
공격자는 사람이 천천히 시도하지 않는다.
스크립트가 빠르게 시도한다.
AI가 오류를 고친다.
라이브러리가 PLC와 대화한다.
노출된 장비는 곧 표적이 된다.
접근통제는 귀찮은 절차가 아니라, 공정 안전의 일부다.
ladder logic integrity가 중요해지는 이유
권고문은 ladder logic integrity도 명시한다.
PLC의 ladder logic은 산업 공정의 행동 규칙이다. 어떤 조건에서 모터가 켜지고, 밸브가 닫히고, 알람이 울리고, 안전 인터록이 작동하는지를 정의한다. 공격자가 ladder logic을 읽으면 공정을 이해할 수 있고, 이를 바꾸면 실제 물리 효과를 낼 수 있다.
따라서 온라인·오프라인 모드에서 ladder logic 변경을 평가하고, TIA Portal/STEP 7의 complete restart protection과 know-how protection 기능을 활성화하라고 권고한다.
이 대목은 OT 공격의 본질을 잘 보여준다.
공격자는 데이터만 훔치려는 것이 아니다.
공정의 논리를 이해하고 바꾸려 한다.
ladder logic은 산업 현장의 소스코드다. IT에서 소스코드가 핵심 자산인 것처럼, OT에서는 ladder logic이 핵심 자산이다. 그것이 유출되면 공정 지식이 새고, 그것이 변조되면 생산과 안전이 위험해진다.
AI가 공격 스크립트를 만들어주는 시대에는 ladder logic 보호가 더 중요해진다. 공격자가 logic을 읽고 AI에게 분석을 요청할 수 있기 때문이다. “이 ladder logic에서 어떤 data block을 바꾸면 펌프가 멈추는가”와 같은 질문이 가능해진다.
OT 보안은 이제 코드 보안이기도 하다.
한국 산업 현장에도 남의 일이 아니다
이번 권고문은 미국 기관들이 발표했지만, 한국에도 직접적인 시사점이 있다.
한국은 제조, 반도체, 정유·화학, 발전, 수처리, 식품, 자동차, 조선, 물류 등 산업제어시스템 의존도가 높은 국가다. Siemens PLC도 많은 산업 현장에서 쓰인다. 여기에 국내 공장들도 원격 유지보수, 스마트팩토리, 클라우드 모니터링, 데이터 수집, 외부 협력사 접속을 확대하고 있다.
공장이 더 연결될수록 공격 표면은 넓어진다.
특히 중견·중소 제조기업은 OT 보안 전담 인력이 부족할 수 있다. 통합업체가 설치한 장비와 네트워크 구성이 문서화되지 않았을 수 있고, 오래된 PLC가 운영 중일 수 있다. 외부 유지보수를 위해 열어둔 접속 경로가 실제로는 인터넷에 노출되어 있을 수도 있다.
한국 기업이 지금 확인해야 할 것은 명확하다.
우리 공장에 어떤 PLC가 있는가.
그중 Siemens S7 계열은 무엇인가.
TCP 102가 외부에서 보이는가.
TIA Portal과 STEP 7 접근 권한은 누구에게 있는가.
외부 통합업체의 원격 접속은 어떻게 관리되는가.
PLC 펌웨어와 엔지니어링 소프트웨어는 최신인가.
S7comm traffic을 모니터링하고 있는가.
ladder logic 변경 이력과 승인 절차가 있는가.
Python snap7 사용 흔적을 탐지할 수 있는가.
이 질문에 답하지 못하면, 공격자보다 늦게 자신의 시스템을 발견하는 상황이 올 수 있다.
AI 시대의 OT 보안은 경영 이슈다
PLC 공격은 보안팀만의 문제가 아니다.
공장이 멈추면 생산이 멈춘다. 에너지 시설이 흔들리면 공급 안정성이 흔들린다. 수처리 시설이 공격받으면 공공 안전 문제가 된다. 화학 공정이 조작되면 인명 사고로 이어질 수 있다.
권고문도 대응을 security, engineering, executive leadership, plant operations, vendor support teams가 함께 조정해야 한다고 말한다. 이는 OT 보안이 조직 전체의 문제라는 뜻이다.
AI가 공격 장벽을 낮추면 더 많은 공격자가 산업 현장을 노릴 수 있다. 그러면 기업 경영진은 OT 보안을 단순 비용이 아니라 사업 연속성과 안전, 규제 리스크 관리로 봐야 한다.
특히 제조기업은 다음을 경영 과제로 다뤄야 한다.
OT 자산 인벤토리.
네트워크 분리 예산.
노후 PLC 교체 계획.
외부 벤더 원격접속 정책.
공장 중단 시 복구 계획.
수동 운영 절차.
보안 로그와 모니터링 체계.
사고 보고와 규제 대응.
AI 시대의 공장 보안은 더 이상 방화벽 하나로 끝나지 않는다.
공장을 어떻게 연결할 것인가의 문제다.
결론: AI는 제로데이가 아니라 ‘공개된 허점’을 무기화한다
CISA·NSA·FBI·DOE·EPA의 Siemens S7 PLC 권고문은 산업제어시스템 보안의 새로운 현실을 보여준다.
공격자들은 AI를 이용해 Siemens S7 Series PLC 공격 스크립트를 빠르게 만들고 있다. 공개 라이브러리인 snap7.dll과 python-snap7을 활용해 S7comm protocol로 PLC memory, configuration data, ladder logic에 접근하는 도구를 만들고, 이를 정상 모니터링 도구처럼 위장한다. Censys, ZoomEye 같은 인터넷 스캐닝 서비스로 노출된 PLC를 찾고, 알려진 취약점과 약한 인증, 부실한 네트워크 분리를 활용한다.
이 공격은 고도화된 제로데이만의 문제가 아니다.
오래된 펌웨어.
인터넷에 노출된 포트 102.
기본 인증.
불충분한 segmentation.
외부 벤더 접속.
모니터링 부재.
이런 기본 취약점이 AI와 결합할 때 위험은 커진다.
AI는 공격자의 지식을 늘리고 시간을 줄인다. 공개 문서를 읽고, 취약점을 정리하고, 스크립트를 만들고, 오류를 수정하고, 정상 도구처럼 보이게 다듬는다. 그 결과 산업제어시스템 공격의 진입 장벽이 낮아진다.
방어의 원칙은 분명하다.
PLC를 파악해야 한다.
패치해야 한다.
인터넷에서 떼어내야 한다.
접근권한을 제한해야 한다.
S7comm traffic을 감시해야 한다.
snap7과 Python 스크립트 사용을 탐지해야 한다.
ladder logic 변경을 점검해야 한다.
외부 통합업체와 원격접속을 관리해야 한다.
AI가 공장을 공격하는 시대는 미래의 이야기가 아니다.
공격자가 AI로 공장을 공격할 준비를 하는 시대는 이미 시작됐다.